注册环节防钓鱼校验
欧yi官方注册页面内置域名证书比对与反钓鱼码设置,用户可预设专属暗码,登录时页面未显示暗码即判定为仿冒站点。
先检查邮箱垃圾邮件文件夹与手机拦截记录;确认输入号码或邮箱无空格错位;若使用企业邮箱,将官方发件域名加入白名单;等待60秒后点击重发,连续三次失败建议更换注册方式或联系在线客服核查发送日志。
欧yi官方注册后端采用分布式校验集群,验证码核验与账户创建并行处理,正常网络下从提交到开户完成平均耗时不足两秒。
欧yi官方注册完成后即引导绑定谷歌验证器与备用邮箱,双因子默认开启,后续登录需同时通过密码与动态码两道关卡。
欧yi官方注册页面内置域名证书比对与反钓鱼码设置,用户可预设专属暗码,登录时页面未显示暗码即判定为仿冒站点。
首次进行欧yi官方注册,建议使用常用邮箱而非临时邮箱,便于后续找回;密码长度不低于12位并混合大小写与符号;注册提交前确认浏览器地址栏为官方域名且证书有效;完成注册后立即绑定谷歌验证器并抄写备用码离线保存;不要在任何第三方页面输入注册验证码;若注册后未收到验证邮件,先检查垃圾箱再通过官方渠道重发,切勿点击来源不明的补发链接。
不可以。欧yi官方注册仅建立账户,提币功能需完成实名认证并绑定至少一种二次验证方式后才开放;新注册账户首次提币还设有24小时冷静期,期间可入金交易但提币通道暂不启用。
欧yi官方注册完成后,账户私钥材料以分片形式分散存储,单一节点被攻破无法还原完整密钥,用户资产控制权不依赖任何单台服务器。
欧yi官方注册后可在开发者面板申请API密钥,支持读写权限分离与IP白名单绑定,满足量化策略对接需求。
注册提交后邮箱不可直接更改。若邮箱尚未验证,可放弃当前注册重新提交;若已验证,需登录后在安全中心提交邮箱变更申请,经原邮箱确认与新邮箱验证双重流程后生效,期间账户提币功能暂时冻结。
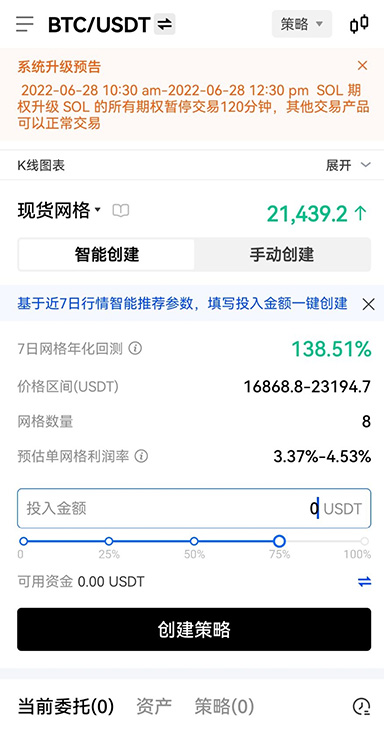
欧yi官方注册流程在提交手机号前即采集设备指纹与网络环境特征,异常设备会被要求二次验证,从源头降低批量注册与盗号风险。
每次欧yi官方注册行为写入只追加日志链,注册时间、设备、IP均留痕且不可修改,出现争议时可回溯完整注册上下文。
欧yi官方注册后自动开通安全中心面板,设备管理、登录记录、授权应用、提币地址白名单集中呈现,用户可逐项审计账户安全状态。
欧yi官方注册仅建立基础账户,实名认证作为独立层级按需触发,用户可先完成注册再分步提交证件,降低信息一次性暴露面。
安全架构不等人,越早通过欧yi官方注册建立可信账户,越早享受加密传输与分片密钥托管带来的保障。立即行动,从官方入口完成注册。